Régebbi cikk (2021), a benne szereplő információk azóta változhattak.
Forrás: NKI, thehackernews.com
A Microsoft figyelmeztetést adott ki a CVE-2021-40444 számú, Internet Explorert érintő kritikus zero-day sérülékenység miatt, amelyet a támadók aktívan ki is használnak. A támadás során a felhasználókat egy fertőzött dokumentum megnyitására próbálják rávenni, amelyhez rosszindulatú ActiveX vezérlőt készíthetnek MSHTML-ben (más néven Trident), ami által kihasználható a távoli kódvégrehajtási hiba, és átvehető a Windows rendszer feletti irányítás.
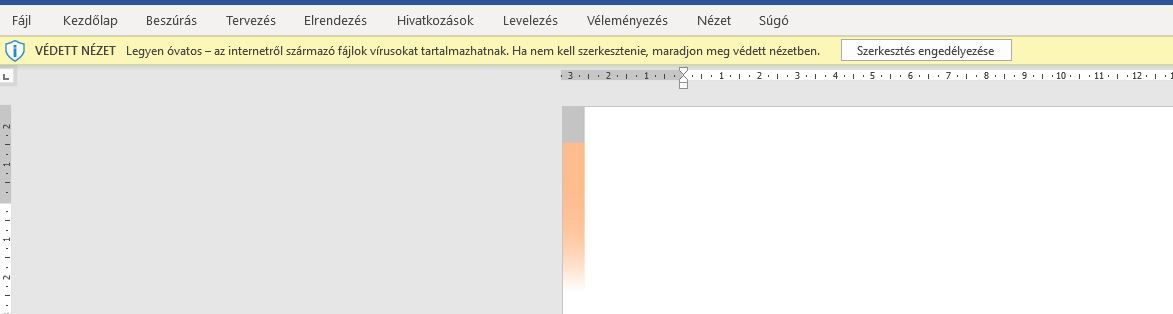
Az MSHTML az Internet Explorer egykori saját böngészőmotorja, amelyet a webes tartalmak megjelenítésére használtak az Office dokumentumokban. A támadás kevésbé sikeres azon felhasználók esetében, akik nem rendszergazdai szintű hozzáféréssel használják a Windows rendszert – tette hozzá a Microsoft közleményében, bár arra vonatkozóan nem közölt információkat, hogy kiket is céloznak pontosan a támadással. Fontos megjegyezni, hogy a támadás kivédhető, amennyiben a felhasználók a Microsoft Office dokumentumokat alapértelmezett konfigurációkkal futtatják, amely során az internetről letöltött dokumentumok a Protected View-ban, vagy az Application Guard for Office programban kerülnek megnyitásra, ugyanis ezek feladata megakadályozni, hogy a nem biztonságos forrásból letöltött dokumentumok erőforrásokhoz férjenek hozzá. A Microsoft várhatóan a következő Patch kedd alkalmával, vagy egy soron kívül kiadott frissítéssel javítja majd a hibát, addig is arra kéri az ügyfeleket, hogy tiltsák le az Internet Explorer összes ActiveX vezérlőt az esetleges támadások elkerülése érdekében.
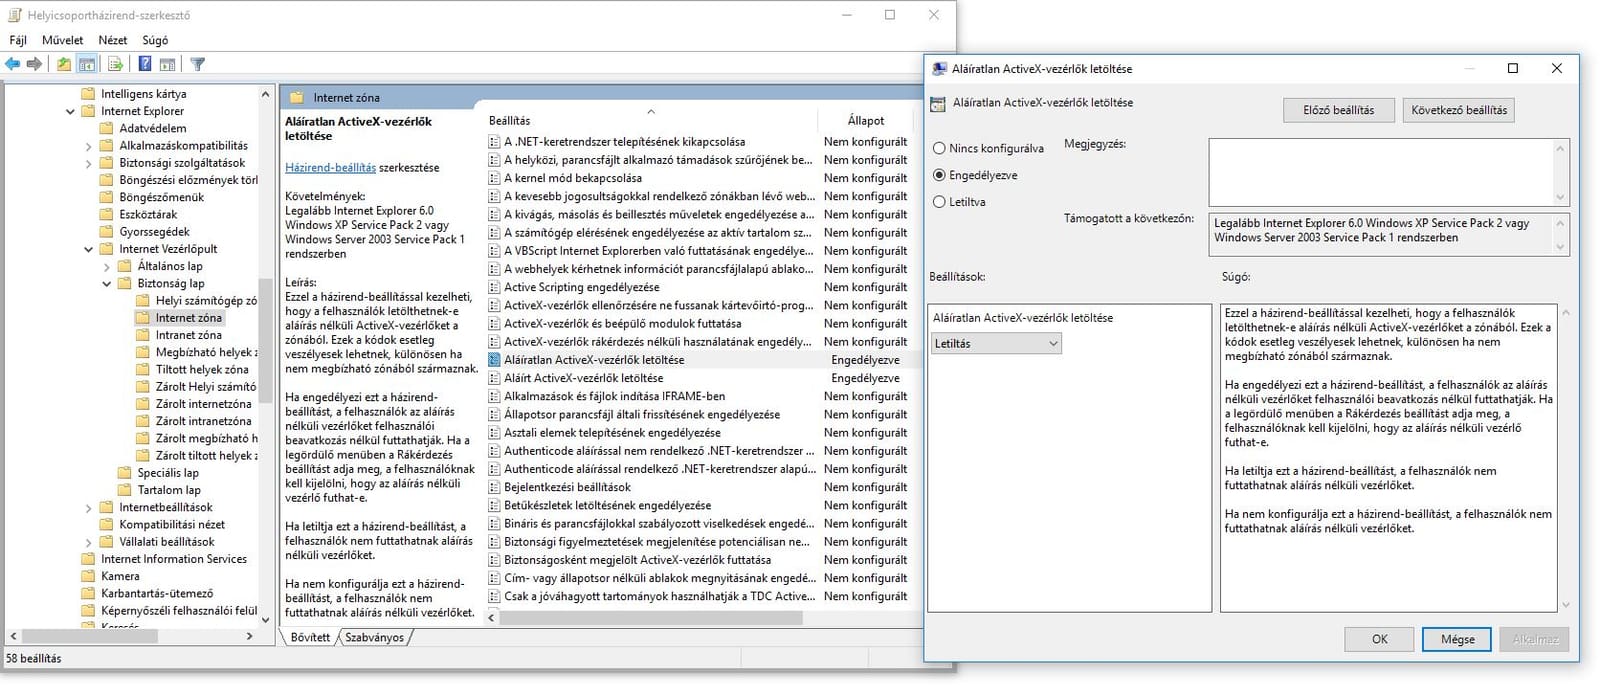
Az aláírt és aláíratlan ActiveX-vezérlők a következő instrukciók alapján is letilthatók: